

Teksase įsikūręs finansinių paslaugų teikėjas Marquis šią savaitę atskleidė, kad išpirkos reikalaujančių programų gauja pavogė daugiau nei 670 000 asmenų duomenis per 2025 m. rugpjūčio mėn. kibernetinę ataką, kuri taip pat sutrikdė 74 bankų visose Jungtinėse Valstijose veiklą.
Bendrovė teikia skaitmeninės rinkodaros, duomenų analizės, atitikties ir CRM paslaugas daugiau nei 700 bankų, kredito unijų ir hipotekos skolintojų Jungtinėse Valstijose.
Gruodžio pradžioje JAV generalinio prokuroro biurams pateiktuose pranešimuose apie duomenų pažeidimus Marquis teigė, kad 2025 m. rugpjūčio 14 d. jį patyrė išpirkos reikalaujančios programinės įrangos ataka, kai grėsmės veikėjai pažeidė „SonicWall“ užkardą.
Įsilaužę į tinklą, užpuolikai pavogė daugybę asmeninės ir finansinės informacijos, įskaitant paveiktų asmenų vardus, gimimo datas, adresus, telefono numerius, socialinio draudimo numerius, mokesčių mokėtojo identifikavimo numerius ir finansinės sąskaitos informaciją be apsaugos ar prieigos kodų.
„Incidentas apsiribojo „Marquis“ sistemomis ir neturėjo įtakos mūsų klientų sistemoms“, – rašoma „fintech“ bendrovės pranešimuose apie duomenų pažeidimus, kurie šią savaitę buvo išsiųsti 672 075 nukentėjusiems žmonėms.
„Mūsų klientas peržiūrėjo paveiktus failus 2025 m. gruodžio 10 d., o vėliau stengėsi patvirtinti ir nustatyti asmenis, kurių informacijai galėjo turėti įtakos incidentas, o mūsų klientas dirbo kuo greičiau, kad gautų naujausią asmenų pašto adreso informaciją.
Sausio mėnesį Marquis apkaltino išpirkos reikalaujančių programų ataką dėl saugumo pažeidimo, kurį „SonicWall“ atskleidė rugsėjo 17 d., kai bendrovė perspėjo klientus iš naujo nustatyti savo „MySonicWall“ paskyros kredencialus.
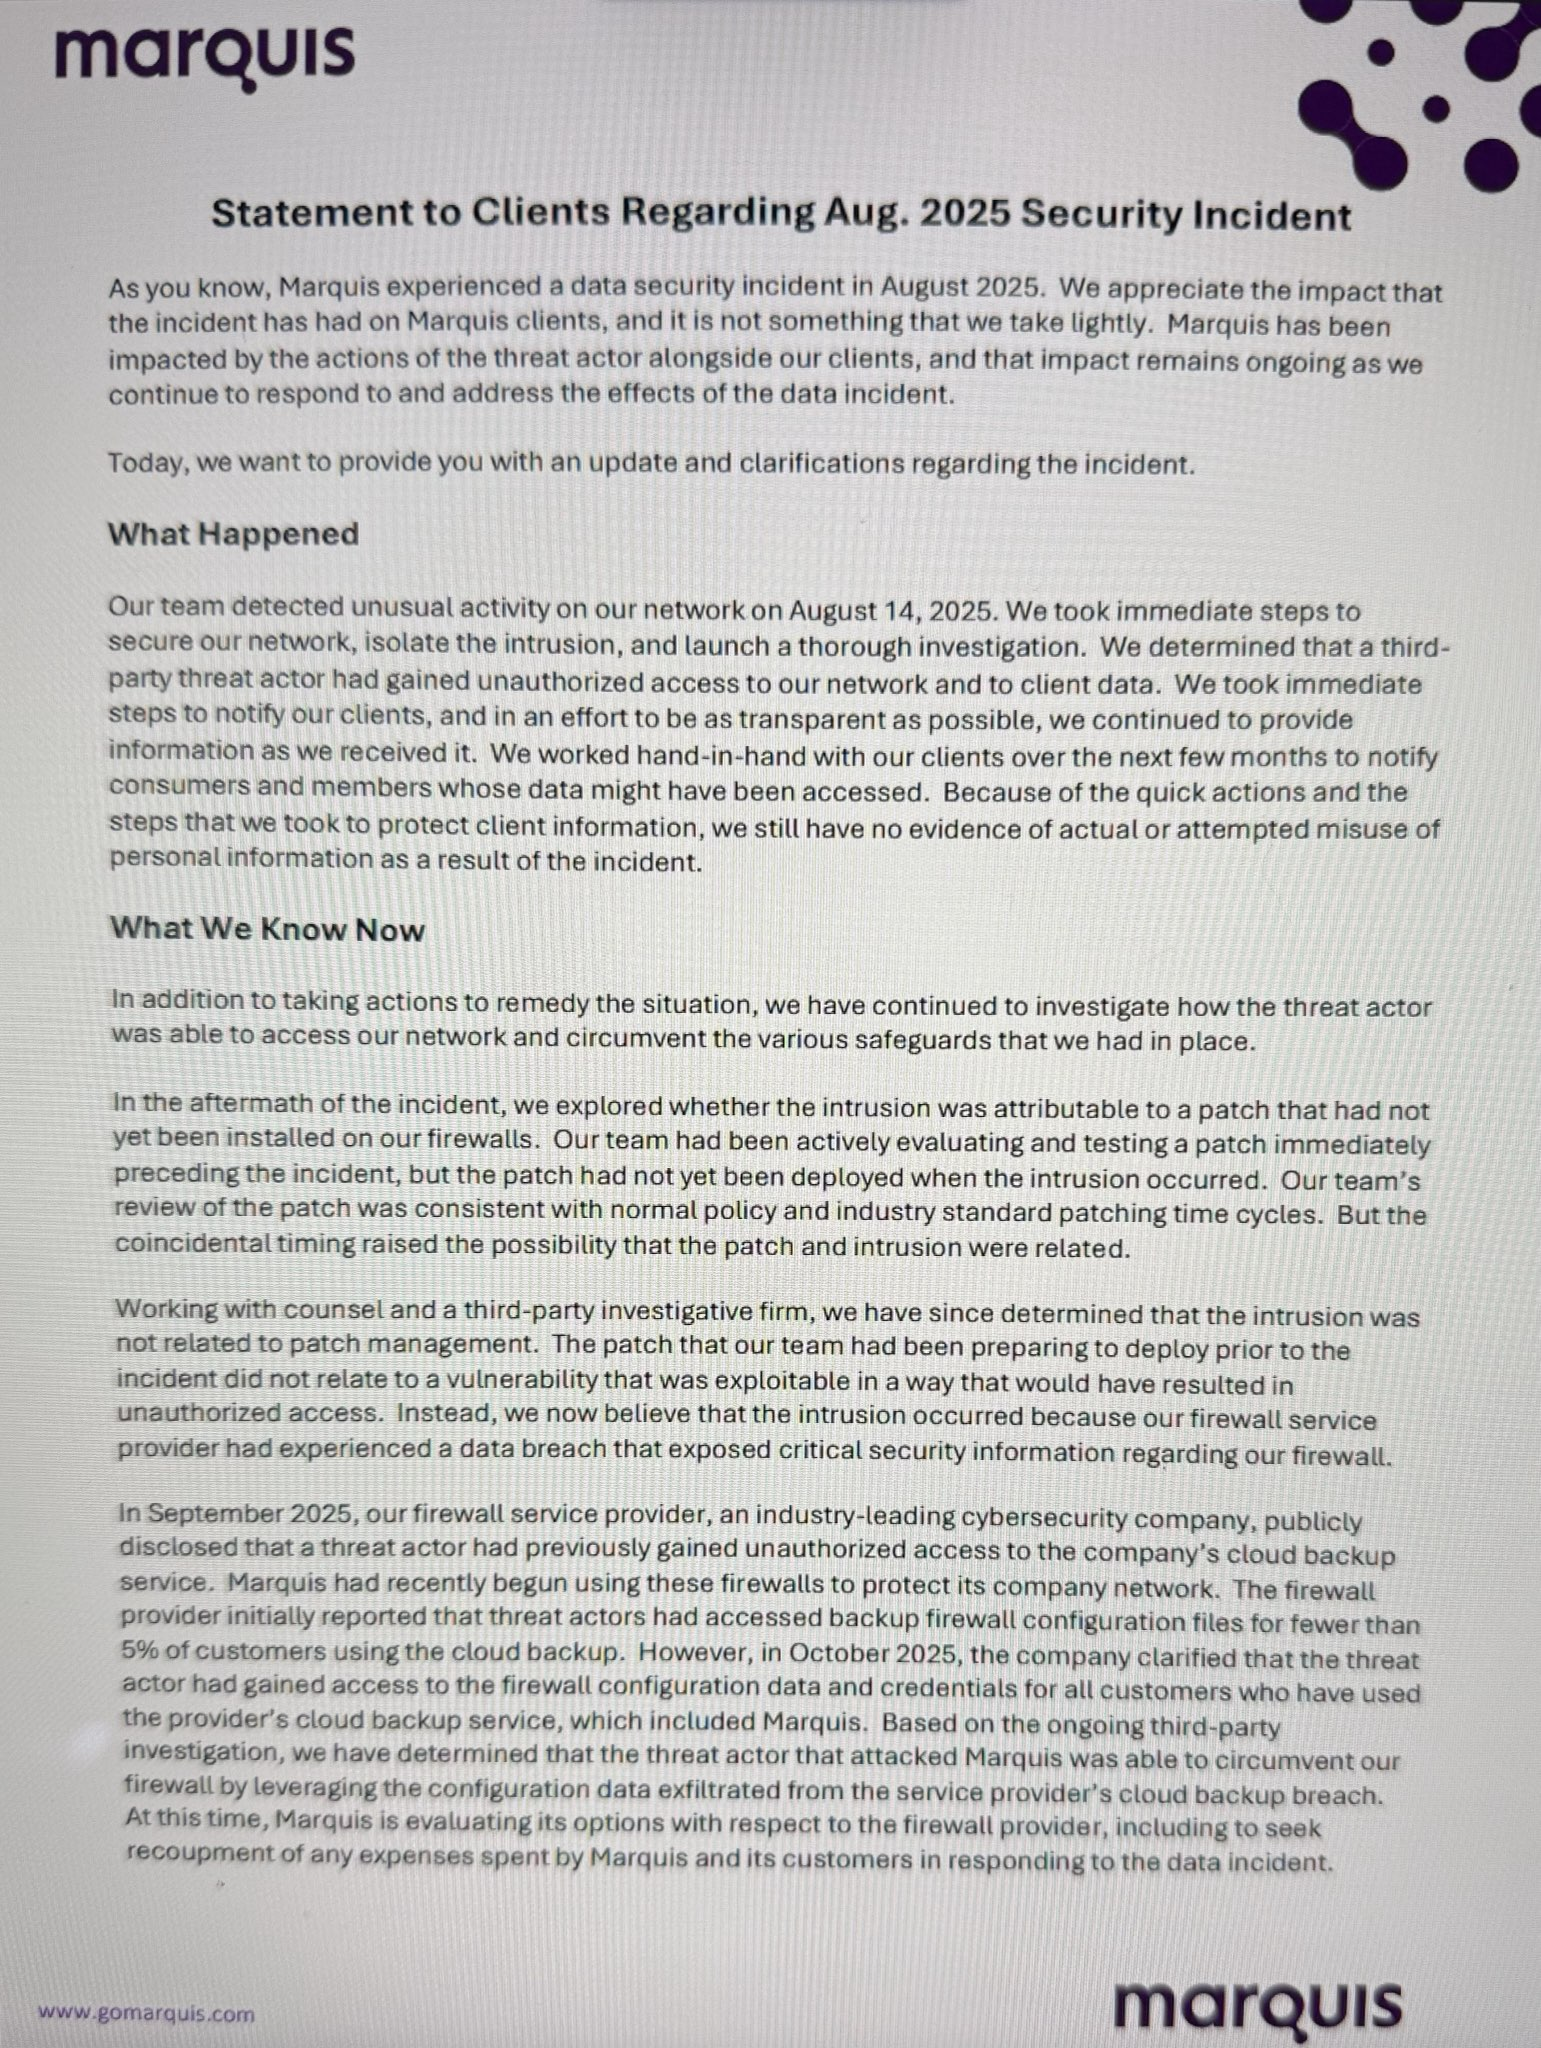
Tuo metu „SonicWall“ teigė, kad incidentas paveikė tik apie 5% jos užkardos klientų, naudojančių debesies atsarginių kopijų kūrimo paslaugą, ir perspėjo, kad užpuolikai gali išgauti prieigos kredencialus ir prieigos raktus, o tai „žymiai palengvintų“ pažeistų klientų užkardos pažeidimą.
„Mandiant“ tyrimas dėl rugsėjo mėnesio išpuolio taip pat rado įrodymų, siejančių incidentą su valstybės remiama programišių grupe.
Vasario mėnesį Marquis pateikė ieškinį „SonicWall“, apkaltindamas kibernetinio saugumo įmonę dideliu aplaidumu ir klaidinimu, dėl kurio 2025 m. rugpjūčio mėn. tariamai kilo išpirkos reikalaujančios programinės įrangos ataka prieš „fintech“ įmonės sistemas.
„Dėl „SonicWall“ elgesio Marquis patyrė ir toliau kenčia žalą; prarado klientus; pakenkė verslo reputacijai; prarado verslo galimybes, pajamas ir pelną; smarkiai sumažėjo įmonės vertė“, – pažymėjo Marquis skunde.
Bendrovė taip pat pažymėjo, kad ji gina daugiau nei 36 vartotojų grupės ieškinius, susijusius su 2025 m. rugpjūčio mėn. kibernetine ataka ir su juo susijusiu duomenų pažeidimu, ir siekia piniginės žalos atlyginimo, žalos atlyginimo, įnašo už bet kokius sprendimus dėl susijusių grupės ieškinių, advokatų honorarų ir teisingos pagalbos.
Kenkėjiškos programos tampa išmanesnės. „Red Report 2026“ atskleidžia, kaip naujos grėsmės naudoja matematiką, kad aptiktų smėlio dėžes ir pasislėptų matomoje vietoje.
Atsisiųskite mūsų 1,1 milijono kenkėjiškų pavyzdžių analizę, kad sužinotumėte 10 geriausių metodų ir sužinotumėte, ar jūsų saugos paketas yra apakintas.